admin
做军工芯片的都在聊:数字货币来了,安全底座怎么重搭
干军工芯片这行二十多年做军工芯片的都在聊:数字货币来了,安全底座怎么重搭,我越来越强烈地感觉到,数字货币和军工芯片的交汇已经不是论文里的概念了,它要真正落到每一颗芯片的安全架构设计里去。
过去做军工芯片,讲究的是物理隔离、电磁屏蔽,把信号锁死在封闭环境里,外部信任靠层级审批和人工背书。数字货币把信任机制搬进了协议层,芯片自己得会"验签",每一个密钥的生成、存储、销毁、轮换都得在片上完成,不能把私钥暴露在外围总线上,哪怕一个时钟周期都不行。
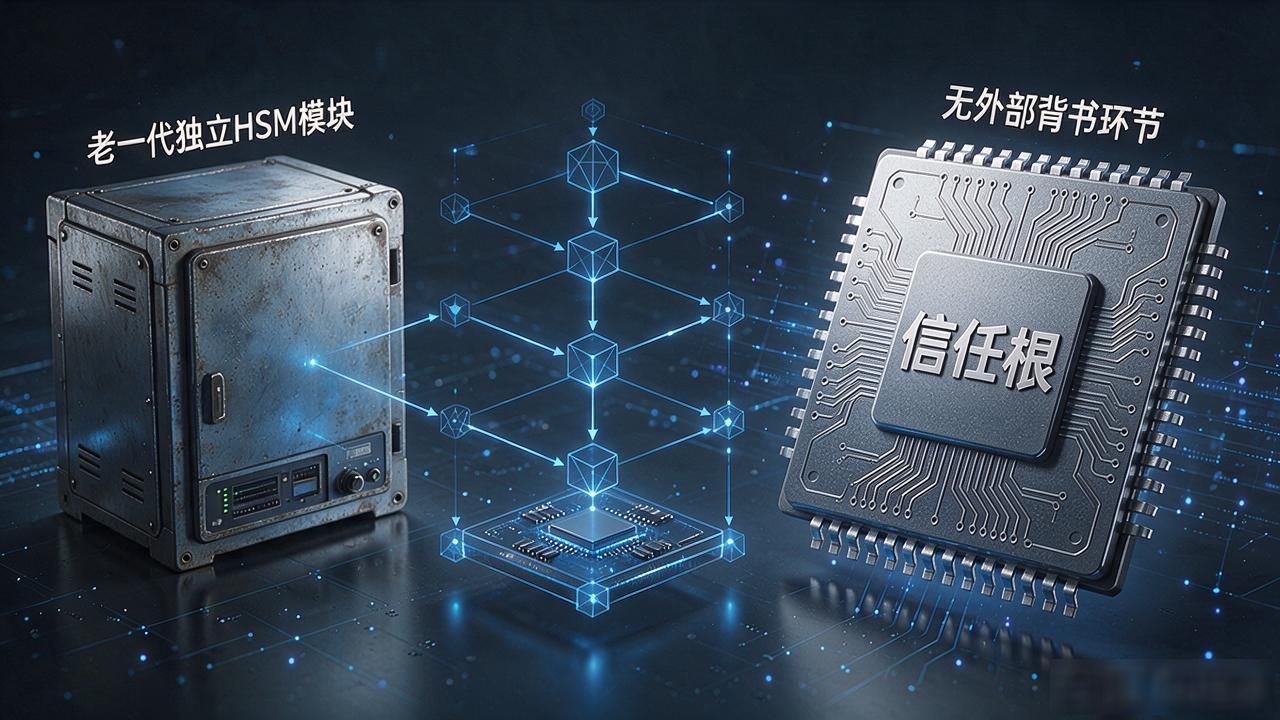
这两年跑了大大小小不少院所的方案评审,发现相当多的团队还在用老一代独立HSM模块做密钥管理,跟数字货币的分层验证架构根本对不上。要做军工侧的数字货币结算芯片,信任根必须直接烧进硅片,从熔丝配置到密钥派生再到多签聚合军工芯片数字货币,整条链路不能有任何一个环节靠外部系统来背书,否则安全等级直接降级。
实际项目里最头疼的是功耗和面积的矛盾。军工场景对芯片封装体积卡得死,但数字货币的椭圆曲线运算、多签验证、零知识证明又特别吃面积和时钟周期。我们现在的折中思路是把高频运算卸载给片内专用加速器,主核只跑控制逻辑和密钥隔离,把宝贵的SRAM留给密钥保护区,别让通用运算模块把它挤出去。
你们做军工芯片的,密钥生命周期管理这块,现在是真实现了片上闭环,还是还挂在外部HSM上?
本文由admin于2026-11-02发表在imtoken官网|全球领先的数字钱包,如有疑问,请联系我们。
本文链接:https://dwstnz.cn/?id=1936